根据法国本地多家媒体的报道,这次遭殃的超市品牌名单拉出来挺长一串,基本上把法国老百姓日常买菜最常见的几家大牌子全包括了:Intermarché、Coopérative U、Carrefour Market、Monoprix、Leclerc,还有Super U。这里面既有全国性的零售巨头,也有区域性的连锁品牌,覆盖面非常广。有消息称,全法国范围内受到波及的门店数量大约在250家到350家之间。大家想想,一家普通规模的超市,光生鲜区和冷冻区每天的流水就得有好几万欧元,再加上那些已经坏掉不得不销毁的食品,总的损失加起来绝对是一个惊人的数字。而且这还不光是经济损失的问题,大量完好的食物就这样白白浪费掉了,看着都让人觉得可惜。 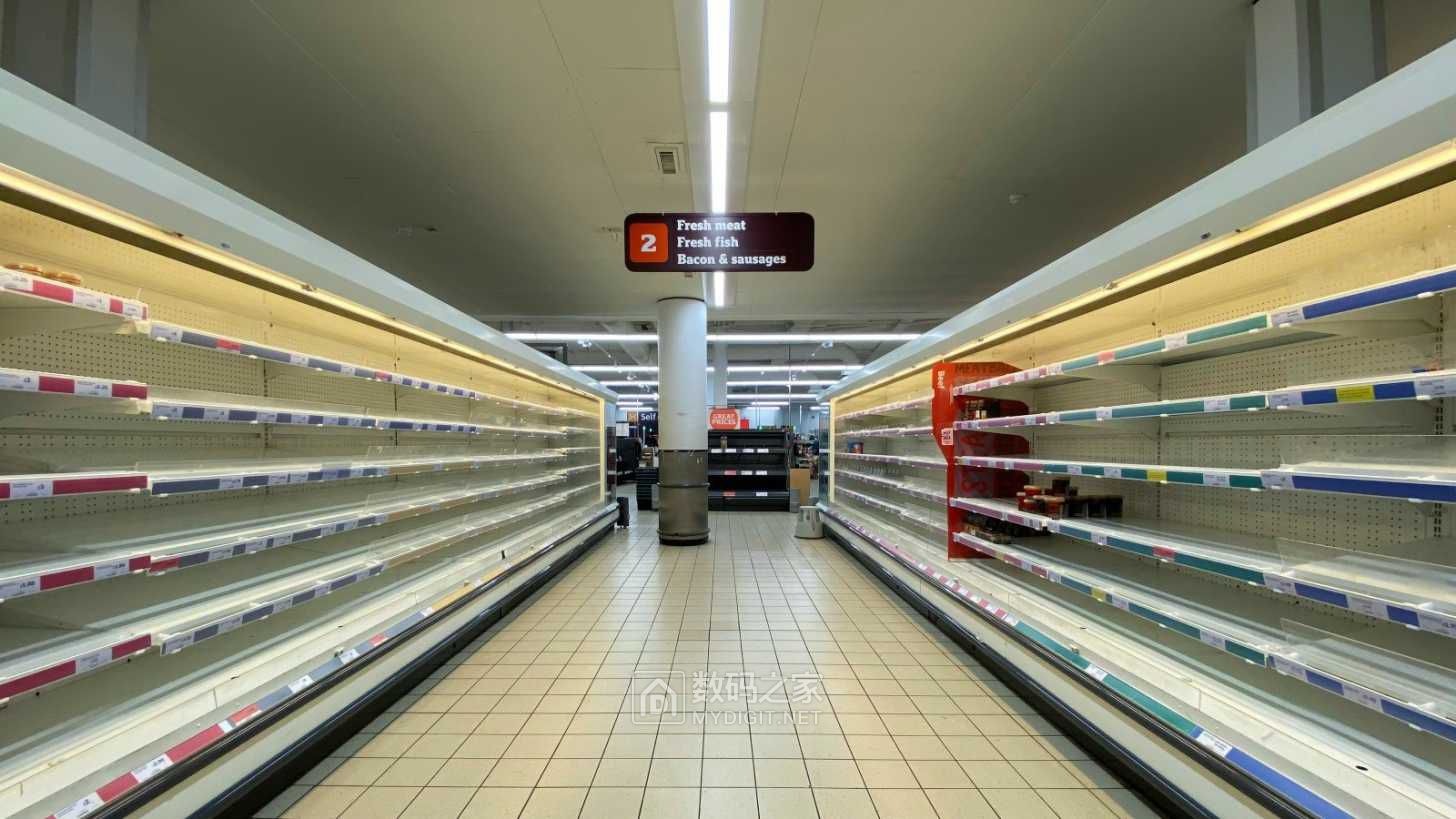 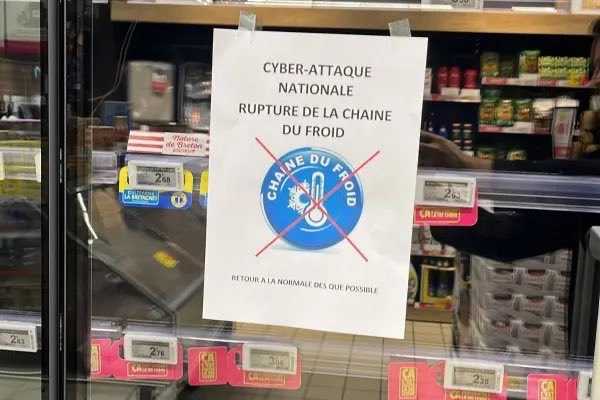 Intermarché这家超市的发言人在接受网络安全领域知名媒体BleepingComputer采访时,亲口证实了这件事。这位发言人当时是这样说的:“我们接到报告说,由于一起网络攻击影响了为我们管理店内制冷系统的一家服务供应商,导致部分用于展示新鲜和冷冻食品的货柜目前处于停用状态。Intermarché和Netto已经采取了所有必要的预防措施,尽可能快地把受影响货柜里的商品全部撤了下来。至于更进一步的详细信息,我们现在暂时还没有掌握,也没法给你提供一份具体的受影响门店清单。”这里提到的Netto是Intermarché旗下的折扣超市品牌,说明这次攻击波及的范围不仅限于主品牌,连子品牌也没能幸免。 除了企业层面的回应,法国零售业的高层人物也亲自站出来发声了。Coopérative U这家连锁超市的总裁多米尼克·谢尔歇在2026年10月12号星期一白天的时候,就在自己的社交媒体账号上公开确认了这件事。他说得非常直白:“我可以确认,从昨天晚上开始,一场网络攻击已经影响到了我们Coopérative U网络旗下多家门店的制冷系统。我们的团队现在已经全部动员起来了,正跟专业的制冷技术人员一起合作,争取用最快的速度解决这个问题。后续还会展开一项彻底的调查,把这起攻击的来龙去脉查个水落石出。”谢尔歇后面还说了一段分量很重的话,他说:“攻击那些对保存生鲜产品、保障法国人民食品供应来说至关重要的设备,这是一件性质极其严重的事情,而且以前从来没有发生过。这种行为是完全不可接受的。” 欧盟负责农业和食品事务的专员克里斯托夫·汉森也站出来强烈谴责了这次攻击,并且在发言中点名提到了法国最大的连锁超市集团勒克莱尔,确认勒克莱尔也是这次事件的受害者之一。这说明事情已经惊动了欧盟层面,影响确实不小。 与此同时,巴黎检察官办公室那边也已经正式立案了。他们告诉法新社,已经针对“这场大规模网络攻击——它影响了法国境内多家主要食品零售连锁店的冷柜”展开了调查。调查的目的很明确,就是要“找出所有受害者,并且把这些受害者上报的食品损失情况,以及个别门店发生的火灾隐患,跟这次攻击建立起明确的关联”。这里提到的“火灾隐患”也值得注意,因为制冷系统被异常长时间地强制除霜,压缩机可能会过热甚至短路,确实存在引发火灾的风险。检察官办公室的表态意味着法国政府已经把这件事上升到了刑事犯罪的高度来处理。 那么问题来了,黑客到底是怎么攻破这些制冷控制器的呢?目前还没有人能给出一个确切的答案。不过,美国网络安全和基础设施安全局在今年早些时候发布过的两份安全警告,或许能给我们提供一些线索。CISA在2025年5月份的时候,曾经警告过一个存在于丹佛斯AK-SM 8xxA系列硬件平台上的身份认证绕过漏洞,编号是CVE-2025-41450。到了2025年8月份,CISA又针对同一个系列的设备,发出了另一个关于命令注入漏洞的警告,编号是CVE-2025-41451。这个系列的硬件平台,正是食品零售行业里非常常见的管理制冷和暖通空调系统的设备。换句话说,早在一年多以前,安全专家就已经发现了这款设备存在可以被黑客利用的后门,只不过当时没人想到,这个漏洞最终会被用来干这种给超市冷柜集体解冻的荒唐事。 发现这两个漏洞的是一个名叫Claroty Team82的安全研究团队。他们在2025年8月份还专门发布了一份非常详细的技术分析报告,手把手地讲解了怎么利用这些漏洞,在丹佛斯AK-SM 800A那些暴露在公网上的管理接口上实现远程代码执行。也就是说,攻击者完全可以照着这份报告里的步骤,一步步操作,把恶意指令发送给目标设备。 更让人后背发凉的是,这些设备在互联网上的暴露程度远超很多人的想象。一位名叫巴蒂斯特·罗伯特的安全研究员,他是Predicta Lab这家公司的CEO,在2026年10月12号星期一这天,也就是攻击发生后的第二天,他随手在网上搜了一下,就发现全球范围内有多达2752台丹佛斯制冷控制系统是直接暴露在公网上的,任何人都可以通过互联网访问到它们的管理界面。而这其中,有1590台位于法国境内。Shodan——这个专门用来搜索联网设备的搜索引擎——上面记录的数据更是触目惊心,显示有超过4500台丹佛斯设备是可以直接从互联网上访问到的。这就好比你家大门的锁芯有个明显的缺陷,而且你还把备用钥匙挂在门外墙上,谁路过都能拿起来开门进去。 截至BleepingComputer在2026年10月12号当天联系各方寻求置评时,丹佛斯公司、勒克莱尔超市集团以及Coopérative U的发言人都还没有立即给出回应。不过,就在同一天,也就是星期一,全球食品零售行业的巨头阿霍德德尔海兹集团也对外宣布,他们在遭遇了一起“网络安全事件”之后,不得不把部分系统下线了。虽然目前还没有任何证据表明这两件事之间有直接的关联,但在同一天接连爆出两起针对大型零售商的黑客攻击,要说纯属巧合,恐怕也没多少人会相信。 说到底,这次事件给所有人都提了个醒。以前大家总觉得网络攻击顶多是电脑中毒、网站瘫痪、数据被盗,最多也就是勒索软件加密文件让你交赎金。可这一次,黑客的攻击目标直接对准了物理世界里的基础设施——那些维持着我们日常生活运转的冷柜、冰箱、空调。当一台冷柜的温度不再由超市员工控制,而是被千里之外的某个黑客捏在手心里的时候,我们才真正意识到,数字化时代的安全防线,远不止保护手机里的照片和银行卡密码那么简单。它关乎到我们餐桌上的每一块肉、每一瓶牛奶,甚至关乎到公共安全本身。对于超市经营者来说,这次事件敲响了一记警钟:那些看起来不起眼的工业控制系统,比如制冷控制器、暖通空调管理面板,如果暴露在公网上又没有及时打补丁,随时可能变成一颗定时炸弹。而对于我们普通消费者来说,下次再去超市买生鲜的时候,可能得多留个心眼,看看冷柜上的温度显示屏是不是真的在正常工作。毕竟,谁也不想花高价买回家的牛排,其实已经在某个黑客的遥控指挥下悄悄解冻过一次了。 |
行了吧 发表于 2026-10-13 21:24
怎么本听起来 像是在听神话故事呢?
麻薯滑芝士: 但他就是真事儿,连央视都报到了