爱科技、爱创意、爱折腾、爱极致,我们都是技术控
您需要 登录 才可以下载或查看,没有账号?立即注册
x
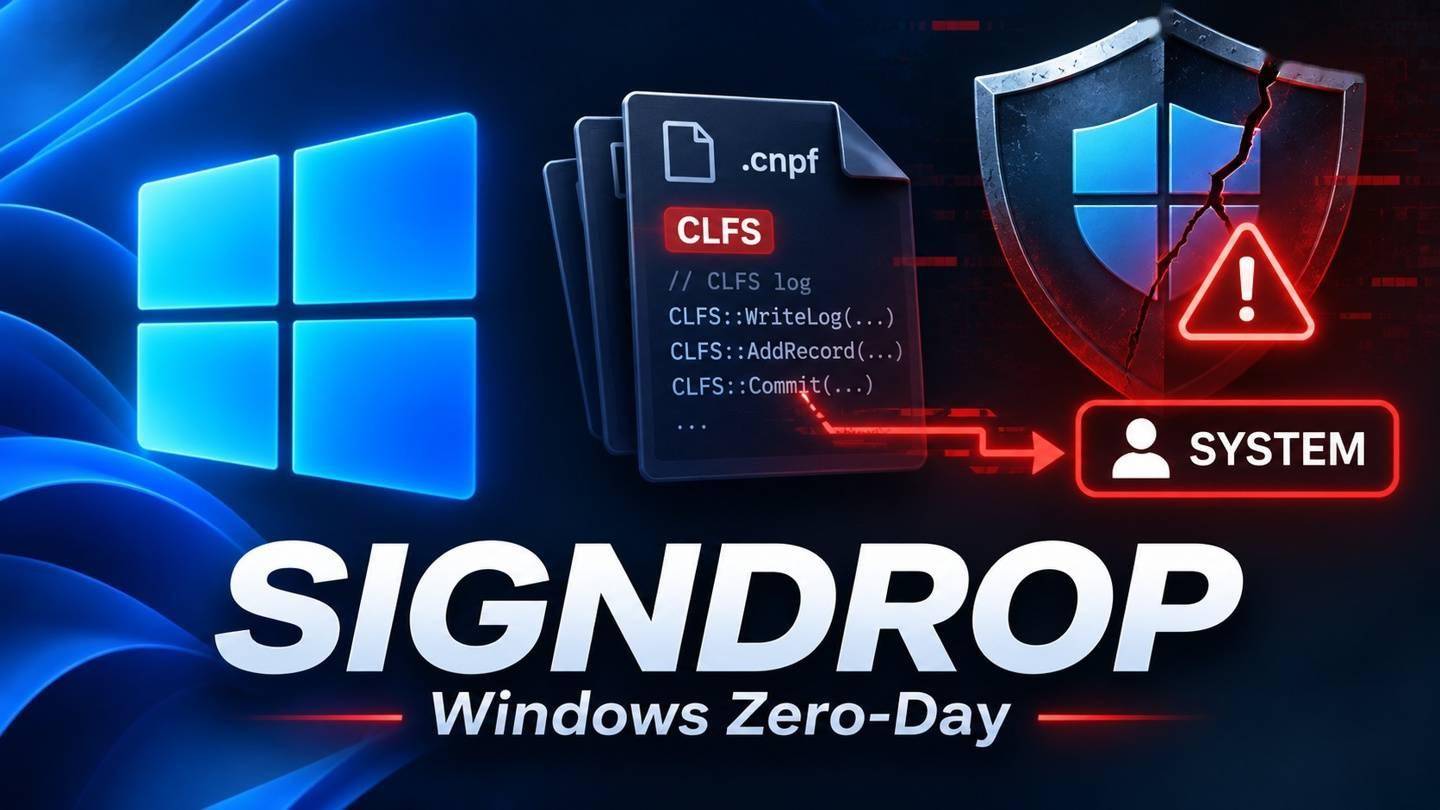
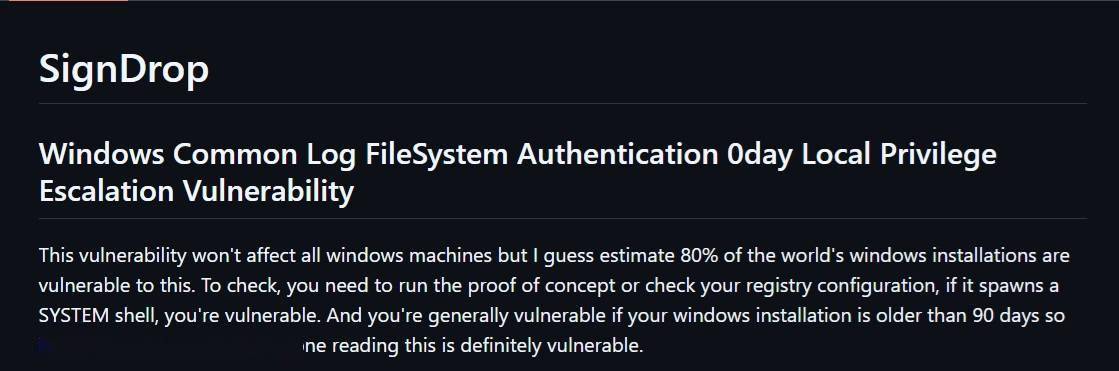
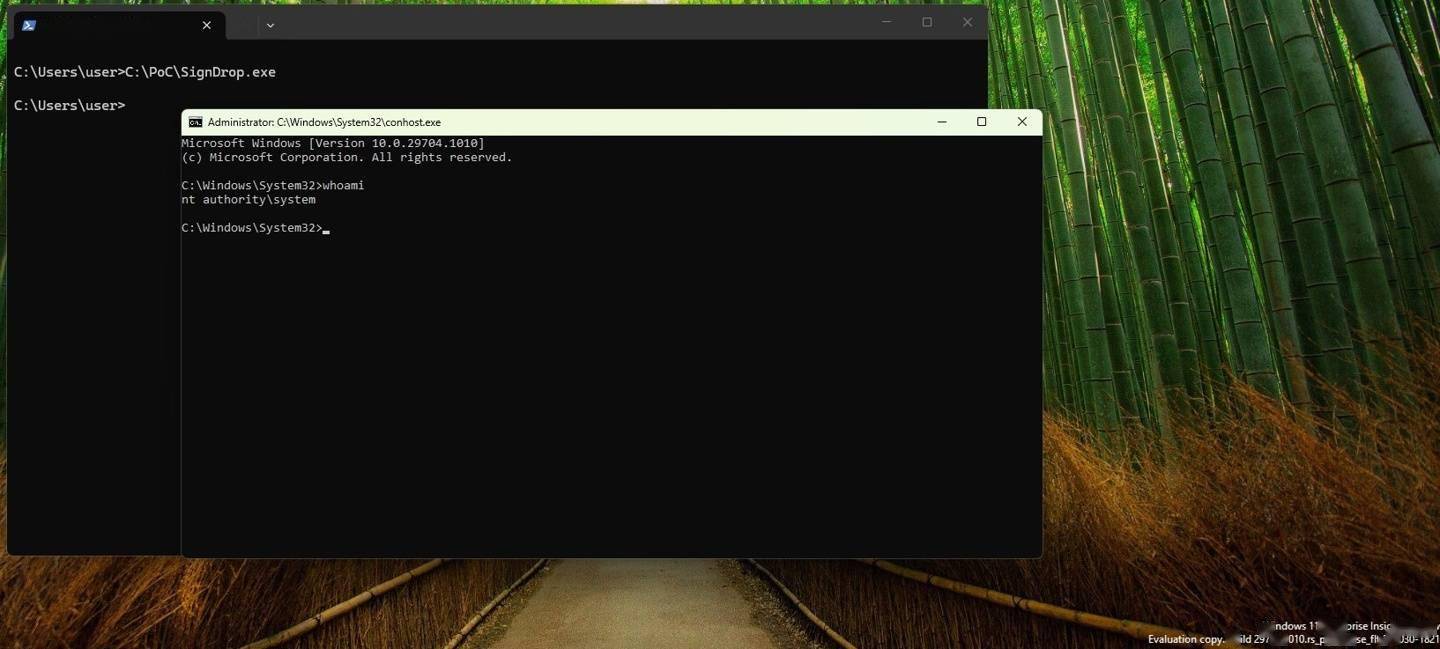
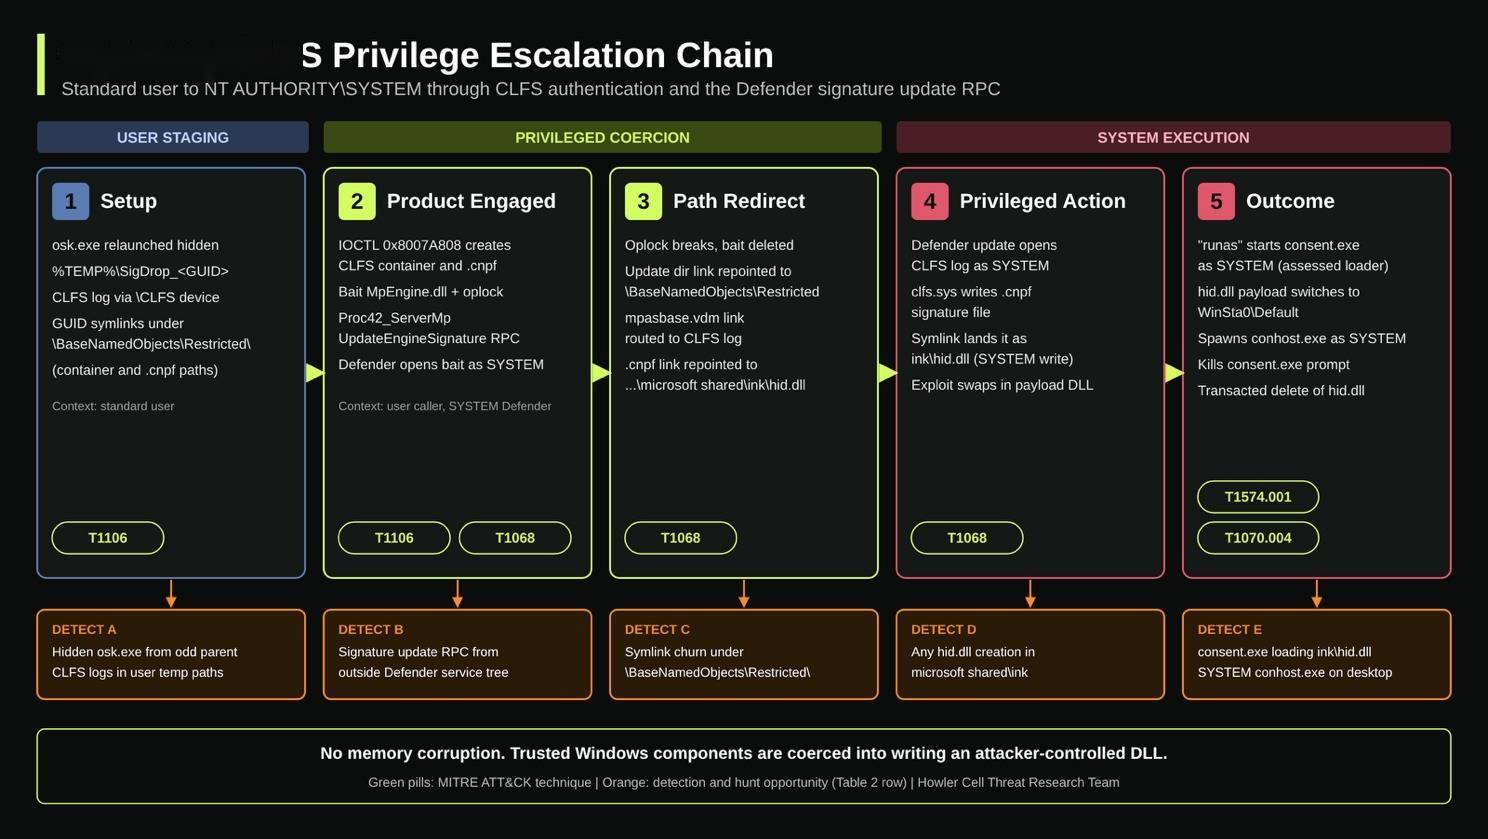
据 Wccftech 今日报道,Windows 11 出现了一个名为 SignDrop 的零日漏洞,攻击者可能利用微软此前专门引入的一项安全防护机制,将普通用户权限提升至系统最高权限 SYSTEM。 该漏洞涉及 Windows 通用日志文件系统(CLFS)驱动程序,安全研究人员已公开概念验证(PoC)代码,微软目前正在调查此事,尚未发布专门修复补丁。 安全研究人员 Abdelhamid Naceri(网名 Nightmare Eclipse、MSNightmare)于 11 月 10 日在 GitHub 发布 SignDrop 漏洞利用代码。该漏洞利用的关键在于微软于 2025 年 10 月引入的 CLFS 日志文件身份验证机制,原本用于防止攻击者利用经过篡改的日志文件攻击 Windows 系统。 SignDrop 的攻击链涉及 CLFS、Windows Defender 和 Windows 文件权限。具体而言,攻击者首先利用普通用户权限创建经过特殊构造的 CLFS 日志文件,并在其中指定相关容器文件路径。随后,攻击者诱使以 SYSTEM 权限运行的 Windows Defender 打开该日志文件。 由于 CLFS 在创建配套身份验证文件(.cnpf)时存在逻辑问题,相关文件可能在 Defender 的高权限上下文中创建,同时继承攻击者原始文件的访问权限。攻击者由此有机会控制这个以 SYSTEM 权限创建的文件,最终将普通用户权限提升至 SYSTEM。 据安全媒体 BleepingComputer 报道,Naceri 还声称,这种方式可能绕过杀毒软件和终端检测与响应(EDR)产品的自我防护机制。不过,这一影响范围尚未得到充分独立验证。 目前,研究人员已在 Windows 11 26H2 及预览版、Windows Server 2025 Experimental 预览版上测试该漏洞。Naceri 估计,全球约 80% 的 Windows 可能受到影响,但这一比例尚未得到独立证实。 韩国网络安全公司 78researchlab 的研究人员也进行了独立测试,确认该漏洞利用代码能够运行。不过,该机构认为其执行稳定性不足,暂时难以用于实际攻击。
| 


 IP归属地
 雷达卡
 发表于
 提帖卡
 置顶卡
 锁帖卡
 解锁卡
 显目卡
 千斤顶